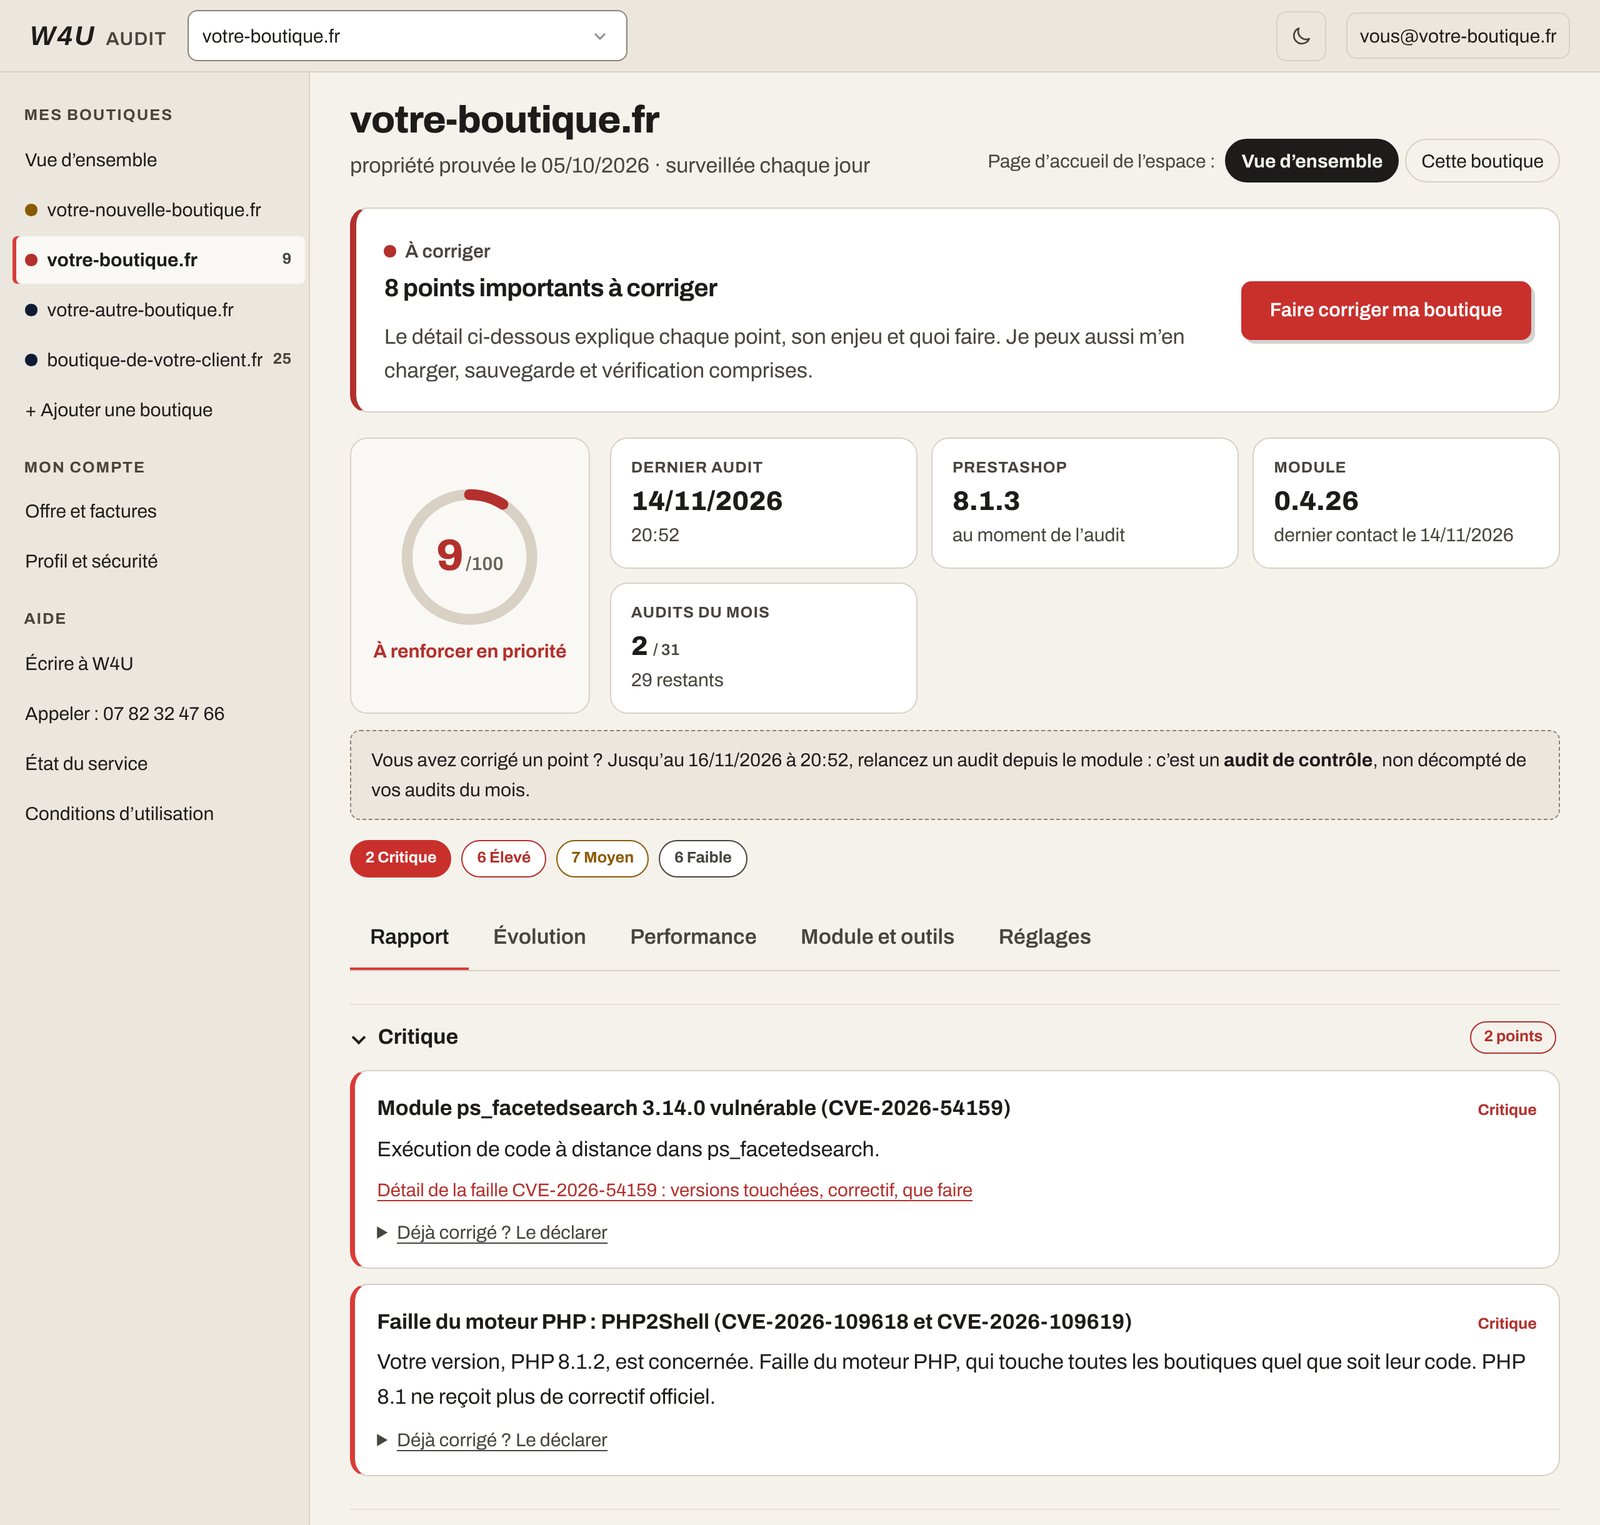
Votre boutique PrestaShop est‑elle vulnérable ?
Le savoir prend 5 minutes : un compte, le module installé depuis votre back‑office, et votre premier rapport en français.
Gratuit · sans carte bancaire · sans engagement
- Modules vulnérables : chaque module comparé aux failles publiées, avec la version qui corrige.
- Fichiers modifiés : le cœur et les modules officiels comparés aux originaux de PrestaShop.
- Réglages à risque : PrestaShop, PHP, serveur, HTTPS, e-mails, vus de l’intérieur et de l’extérieur.
- Un rapport clair : l’urgence de chaque point et quoi faire, sans jargon.
Le compte gratuit comprend une boutique et un audit complet par mois. Le module lit la configuration de la boutique, jamais vos clients, vos commandes ni votre catalogue, et ne modifie rien.
Compatible avec
- PrestaShop 1.7
- PrestaShop 8
- PrestaShop 9
- PHP 7.1 et plus
Boutique en 1.6 ? Le scan en ligne gratuit reste disponible.